На 17 септември 2026 г. екипът на WordPress пусна нова версия, WordPress 7.1.1. Това е първата поддържаща актуализация след WordPress 7.1 и в нея има две неща: 11 поправки за сигурност и 36 поправки на грешки, повечето от които в новостите от версия 7.1.
Както и при последните няколко актуализации, поправката вече е налична и се прилага бързо и лесно. В тази статия обясняваме накратко какво се случи и какви са следващите стъпки, без излишни технически подробности.
Накратко
На 17 септември 2026 г. излезе WordPress 7.1.1 с поправки за 11 уязвимости и 36 грешки. Засегнати са всички версии от 4.7 до 7.1 включително, тоест и сайтовете, обновени през август до 7.0.3 и 7.0.4. Препоръчваме да обновите своя до версия 7.1.1 без отлагане. Ако имате нужда от помощ, екипът на Jump.bg е на разположение.
Какво се случи
В новата версия са отстранени 11 уязвимости в ядрото на WordPress. Повечето изискват нападателят вече да има профил в сайта. Една се откроява, защото може да бъде използвана от всеки посетител, без регистрация. В таблицата по-долу обобщаваме на разбираем език какво представляват те:
| Уязвимост | Какво може да позволи | Кой може да я използва |
|---|---|---|
| Скрит код в коментарите | Вмъкване на зловреден скрипт чрез коментар, след като коментарът бъде одобрен. | Всеки посетител, без профил в сайта |
| Инсталиране на тема чрез линк | Автоматично инсталиране и преглед на неактивна тема от WordPress.org чрез специално подготвен линк. | Външен човек, ако влязъл в сайта администратор отвори линка |
| Презаписване на чужди публикации | Потребител с ограничени права да промени публикация, до която няма достъп. | Потребител с роля „Сътрудник“ или по-висока |
| Достъп до файлове извън разрешеното | Достъп до файлове на сървъра, които не би трябвало да са достъпни през функцията за шаблони. | Регистриран потребител |
| Скрит код в съдържанието и оформлението (3 отделни пропуска) | Вмъкване на скрипт или стилове, например чрез заглавното изображение на някои теми, без потребителят да има право на това. | Регистриран потребител с определени права |
| Изтичане на информация (2 отделни пропуска) | Показване на заглавия на лични публикации и адреси на чернови, които трябва да останат скрити. | Потребител с роля „Сътрудник“ или по-висока |
| Действия без нужните права (2 отделни пропуска) | Преместване на коментари и бележки от един потребител в друга дискусия, а в мрежа от сайтове (multisite) и активиране на плъгин за цялата мрежа от администратор на отделен сайт. | Регистриран потребител |
Уязвимостта в коментарите заслужава малко повече внимание. Нападателят не се нуждае от профил, а само от формата за коментари. Опасният коментар обаче има ефект едва след като бъде одобрен. Затова, ако модерирате коментарите ръчно, не одобрявайте коментари със странно съдържание, докато не обновите сайта.
Източник: WordPress.org, екран „Какво ново“ (About) в администрацията на WordPress 7.1.1.
Добрата новина е, че към момента няма публична информация уязвимостите да се използват за атаки. Пропуските са докладвани отговорно от независими изследователи и компании, сред които Anthropic, pwn.ai и членове на екипа по сигурност на WordPress. Обновяването до 7.1.1 премахва риска напълно, така че то е единственото, което е нужно, за да сте спокойни.
Пълната информация е достъпна в официалното съобщение на WordPress и в бележките към версия 7.1.1.
Какво още е поправено
Освен сигурността, WordPress 7.1.1 изглажда и новостите от версия 7.1. Поправени са 17 грешки в ядрото и 19 в редактора на блокове. Ето най-важните от тях за собствениците на сайтове:
- Изтриване на потребител в мрежа от сайтове. В WordPress 7.1 при изтриване на потребител липсваше изборът на кого да се прехвърли съдържанието му. В резултат то се изтриваше без предупреждение. Ако управлявате multisite, това е най-важната поправка в списъка.
- Фатални грешки при някои плъгини. Промяна във версия 7.1 водеше до сривове в плъгини, които обработват вътрешните „куки“ (hooks) на WordPress по по-стар начин.
- Картата на сайта (sitemap). При сайтове без публикувани публикации тя връщаше грешка 404, което може да обърка търсачките.
- Подсказките (tooltips) в администрацията. Отстранени са няколко проблема с новите подсказки, включително разместена иконка до „Запомни ме“ в екрана за вход.
- Мобилният изглед. Иконата на сайта в горната лента вече не се застъпва със заглавието на таблет, а списъкът с публикации не се разпада при обновяване на плъгин на малък екран.
Източник: WordPress.org, екран „Какво ново“ (About) в администрацията на WordPress 7.1.1.
Голяма част от поправките засягат работата с изображения, която беше основно обновена в WordPress 7.1:
- Умалените копия на някои PNG изображения вече не са по-големи от оригинала.
- Съобщението „Качването завърши“ вече не се показва, когато всъщност нито един файл не е качен.
- При изображения във формат HEIC (типичен за iPhone) грешката вече не се приписва погрешно на браузъра.
- Изрязването на изображение в блок „Изображение“ запазва избрания размер и линк.
- Опцията за изрязване на изображенията, така че да се поберат (Crop images to fit), в блок „Галерия“ отново работи в редактора.
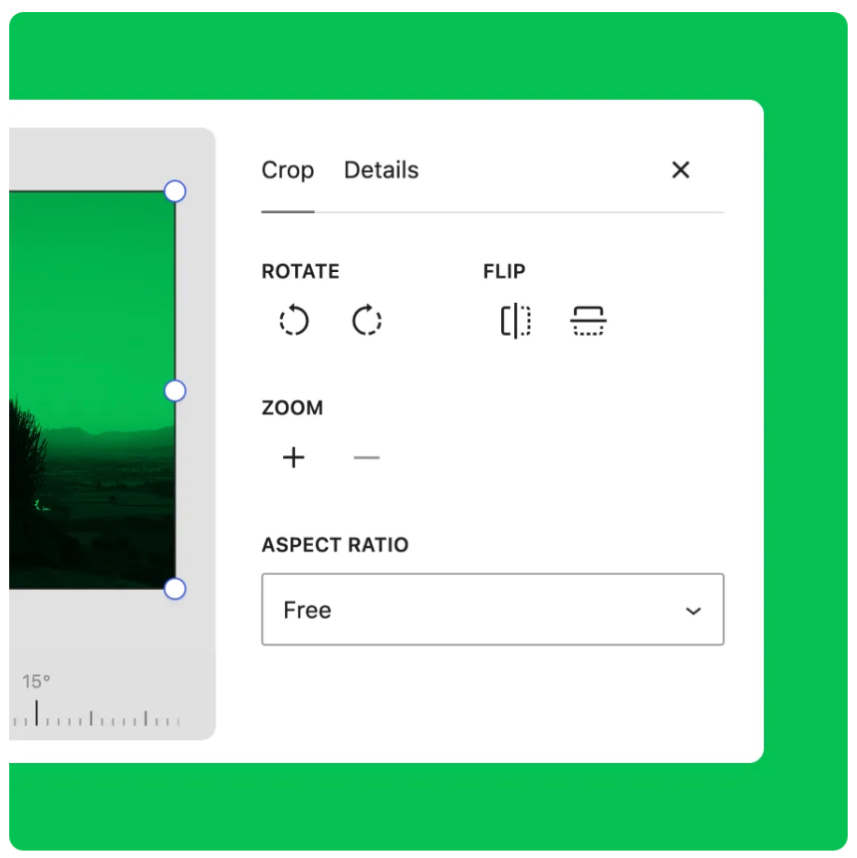
Източник: WordPress.org, екран „Какво ново“ (About) в администрацията на WordPress 7.1.1.
В редактора са поправени и по-дребни неудобства, например при списъци, блок „Query Loop“, отстоянията в стиловете на блоковете и грешка при зареждане на редактора от потребители без администраторски права.
Засегнат ли е моят сайт?
Отново обхватът е много широк и включва версии, издадени в период от близо десет години:
| Версия на WordPress | Засегната? | Какво да направите |
|---|---|---|
| 7.1.1 | Не | Не се изисква действие |
| 7.1 | Да | Обновете до 7.1.1 |
| 7.0.x (включително 7.0.4) | Да | Обновете до 7.1.1 |
| От 4.7 до 6.9.x | Да | Обновете до 7.1.1 |
| 4.6 и по-стара | Да, и вече не получава поправки | Свържете се с нас за миграция |
Обърнете внимание, че обновяването до 7.0.3 и 7.0.4 през август не е достатъчно. Версия 7.0 е засегната от всички 11 уязвимости.
Ако по някаква причина не можете да преминете веднага на 7.1.1, WordPress е издал поправки и за по-старите линии, например 7.0.5, 6.9.8 и 6.8.9. Те вече са налични. Това е добро временно решение, но не замества обновяването до актуалната версия.
Автоматичните обновявания на WordPress по подразбиране остават в рамките на същата линия. Затова сайт на 7.0.4 ще се обнови сам до 7.0.5, а не до 7.1.1. Ако искате най-новата версия, обновете ръчно.
Ако не сте сигурни коя версия използвате, ще я откриете в администрацията на WordPress, в долния десен ъгъл на екрана или в меню Табло → Обновявания.
Защо е добре да действате сега
Тъй като поправката вече е публична, информацията за уязвимостите е достъпна и за злонамерени лица, а необновените сайтове може да се превърнат в мишена на автоматизирани атаки. Пропускът в коментарите е особено удобен за такива атаки, защото не изисква профил в сайта. Добрата новина е, че обновяването отнема само няколко минути и премахва риска изцяло.
Какво да направите
Обновяването на WordPress отнема само няколко минути. Следвайте тези прости стъпки:
- Направете резервно копие на сайта си. Това е добра практика преди всяко обновяване.
- Влезте в администрацията на WordPress.
- Отворете Табло (Dashboard) → Обновявания (Updates).
- Ако е налична актуализация, натиснете Обнови сега (Update Now).
- Уверете се, че версията вече е 7.1.1. След успешно обновяване WordPress ще ви покаже екрана „Какво ново“ с кратко съобщение за версия 7.1.1, като на изображението по-долу.
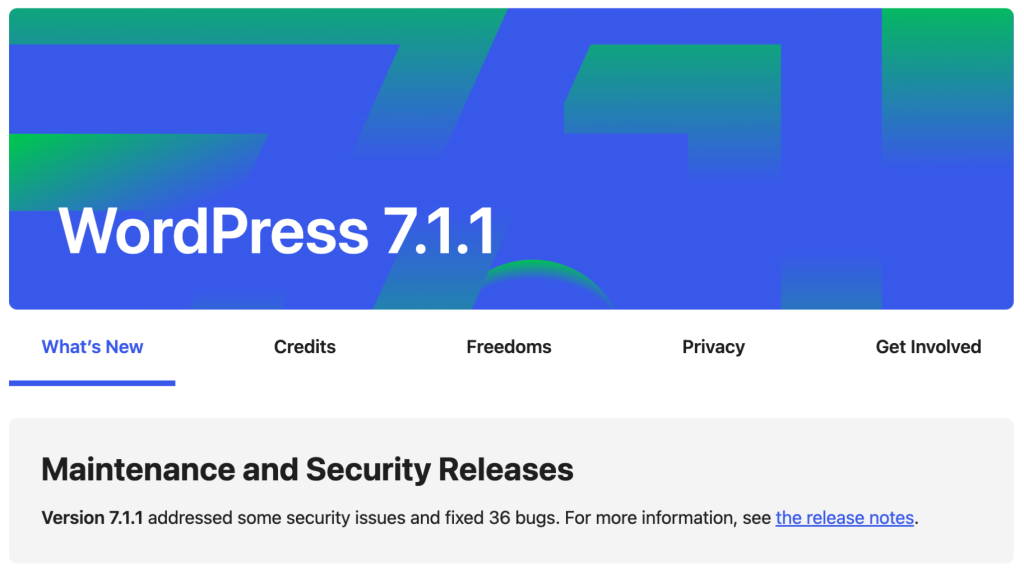
Източник: WordPress.org, екран „Какво ново“ (About) в администрацията на WordPress 7.1.1.
В много случаи WordPress прилага важните актуализации за сигурност автоматично, но е добре да проверите и ръчно, за да сте спокойни, че сайтът ви е защитен.
Докато сте в администрацията, отделете още няколко минути за две неща:
- Коментари → Чакащи одобрение. Не одобрявайте коментари, които изглеждат подозрително, особено ако сайтът още не е обновен.
- Потребители → Всички потребители. Голяма част от уязвимостите изискват профил в сайта. Премахнете профилите, които вече не се използват, а останалите понижете до ролята, която им е действително нужна.
Имате нужда от помощ?
Ако не сте сигурни коя версия използвате, срещате затруднения с обновяването или просто искате някой да провери, че всичко е наред, екипът за поддръжка на Jump.bg е насреща. Свържете се с нас и ще ви насочим стъпка по стъпка.
Ако тепърва избирате къде да хоствате сайта си, разгледайте нашите планове за WordPress хостинг. Те са бързи, сигурни и с експертна поддръжка на български език, за да можете да се съсредоточите върху бизнеса си.
Сигурността на вашия сайт е важна за нас. Ако имате въпроси, свържете се с екипа на Jump.bg. Тук сме, за да помогнем.